Codex 401 Unauthorized 怎么解决?OuraiC 凭据与环境变量排查
Codex 出现 401 Unauthorized 或重试达到上限,通常需要先查认证。继续重试不会自动修复失效 Key。先确认请求发送到哪里,再确认这个进程实际使用了哪一种凭据。
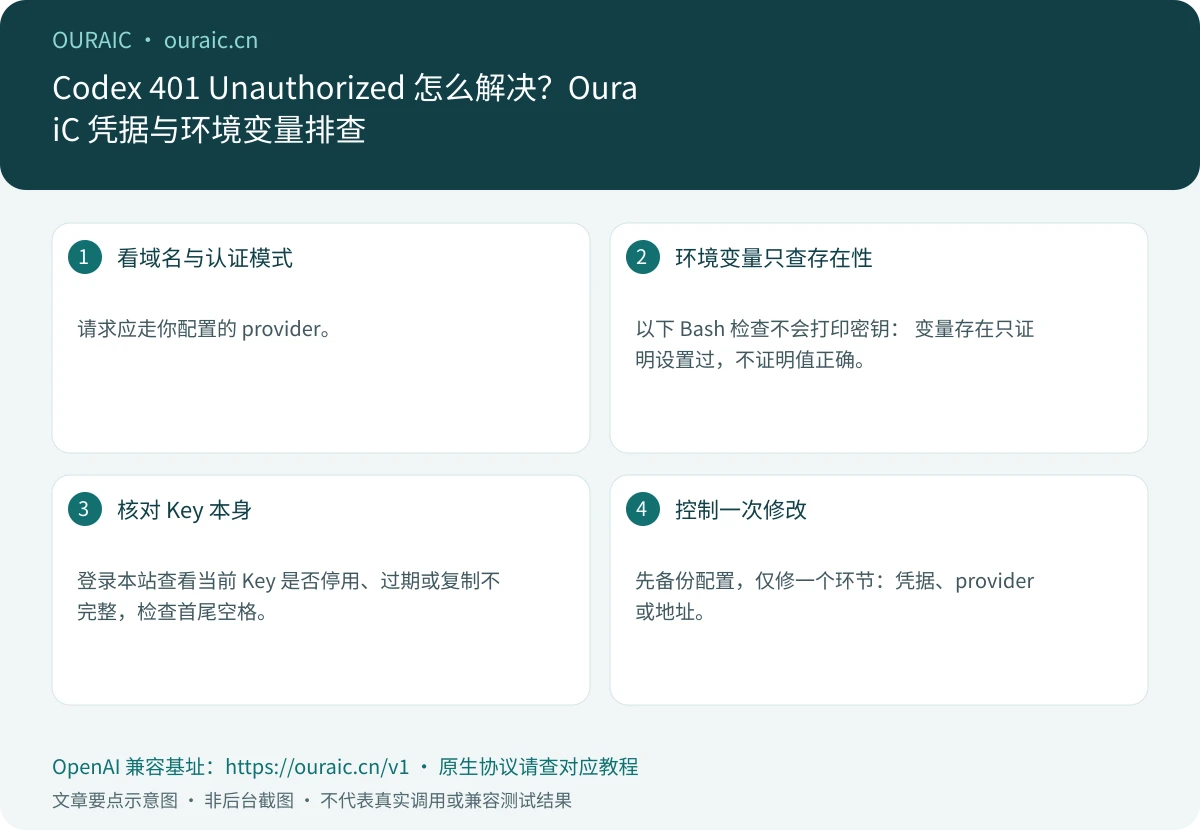
图:按本文操作要点制作的说明图,不是后台或调用成功截图。
看域名与认证模式
请求应走你配置的 provider。如果错误里仍是其他服务域名,先修配置来源,而不是直接把 OuraiC Key 写到所有位置。
本站旧 Codex 文档使用认证文件;其他配置可以使用 provider 的 env_key。选择与安装版本匹配的一种方式,避免把多个教程的认证设置混合,造成实际读取来源不清楚。
环境变量只查存在性
以下 Bash 检查不会打印密钥:
if [ -n "${OURAIC_API_KEY:-}" ]; then
  echo "OURAIC_API_KEY 已设置"
else
  echo "OURAIC_API_KEY 未设置"
fi
变量存在只证明设置过,不证明值正确。IDE、远程会话、WSL 和 Docker 可能使用独立环境,必须从真正启动 Codex 的环境检查。
核对 Key 本身
登录本站查看当前 Key 是否停用、过期或复制不完整,检查首尾空格。不要把登录密码、系统访问令牌或其他站点 Key 当成模型调用 Key。
密钥确认有效后,检查当前分组和模型权限。部分服务用不同状态表达权限错误,仍应结合错误正文判断。
控制一次修改
先备份配置,仅修一个环节:凭据、provider 或地址。重启 Codex,发短请求,并核对日志。若同时改模型、分组、地址和认证,可能暂时成功却不知道原因。
不要批量清空电脑所有 API 环境变量。其他工具可能依赖它们;仅处理已经确认与当前会话冲突的设置。
什么时候需要支持
已确认域名、Key、认证来源和权限,仍然返回相同错误时,提供时间、工具版本、Model ID、分组、请求 ID 和脱敏正文。不要把完整 auth.json 或终端环境输出发到公开群。
普通聊天测试成功不能完全证明 Codex 兼容,仍需确认 Responses 分组。认证通过后出现 404 或渠道错误,按新的错误继续排查。