API 中转安全吗?密钥、数据流与服务政策的核对方法
API 中转是否适合你的数据,要看凭据管理、调用链、日志与服务政策,不能用“中转”两个字判断绝对安全或不安全。OuraiC使用者应按当前政策和实际配置核对。
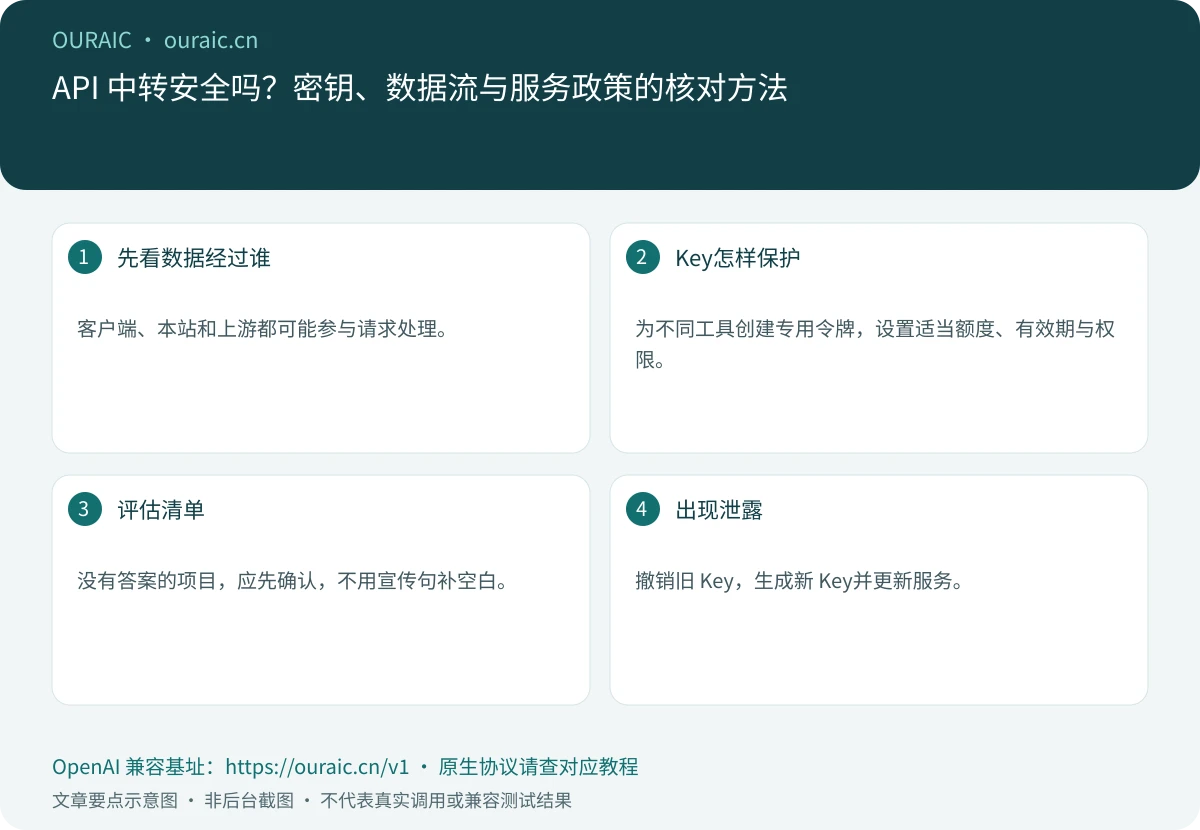
图:按本文操作要点制作的说明图,不是后台或调用成功截图。
先看数据经过谁
客户端、本站和上游都可能参与请求处理。本机保存对话不代表模型推理完全离线;统一 API也不证明所有环节具有相同数据规则。
敏感文件提交前,需要确认相关保留、访问和删除条件。本站公开没有确认的承诺,不应自行写成“不记录”“完全匿名”。
Key怎样保护
为不同工具创建专用令牌,设置适当额度、有效期与权限。业务 Key留在服务端,前端访问自己的业务接口。截图和导入链接注意凭据。
系统访问令牌与模型 Key用途不同,管理权限不随意提供给不需要它的工具。
评估清单
| 项目 | 应确认 |
|---|---|
| 数据政策 | 输入与输出是否记录,保留与处理范围 |
| 访问控制 | 账号、令牌与日志谁能查看 |
| 费用控制 | 单 Key上限与异常调用核对 |
| 传输 | 使用 HTTPS和正确目标地址 |
| 支持 | 故障、账单与撤销凭据的处理入口 |
没有答案的项目,应先确认,不用宣传句补空白。
出现泄露
撤销旧 Key,生成新 Key并更新服务。检查相关时间段消费记录。删除公开截图不保证凭据从未被复制。
如果业务后端公开无校验接口,即使 Key隐藏,也可能被滥用,应限制用户、频率和任务规模。
选服务的依据
模型效果和价格之外,还要确认数据条件适合你的用途。企业或敏感场景需要更具体的政策与配置核验,不能拿普通聊天测试代替。