API 401 invalid_api_key 怎么解决?OuraiC 密钥与认证检查
API 返回 401,先查请求认证。对确定的无效凭据错误,无限重试通常没有帮助。OuraiC 用户应把本站模型 Key 与本站地址配套,不使用其他服务 Key 或登录密码。
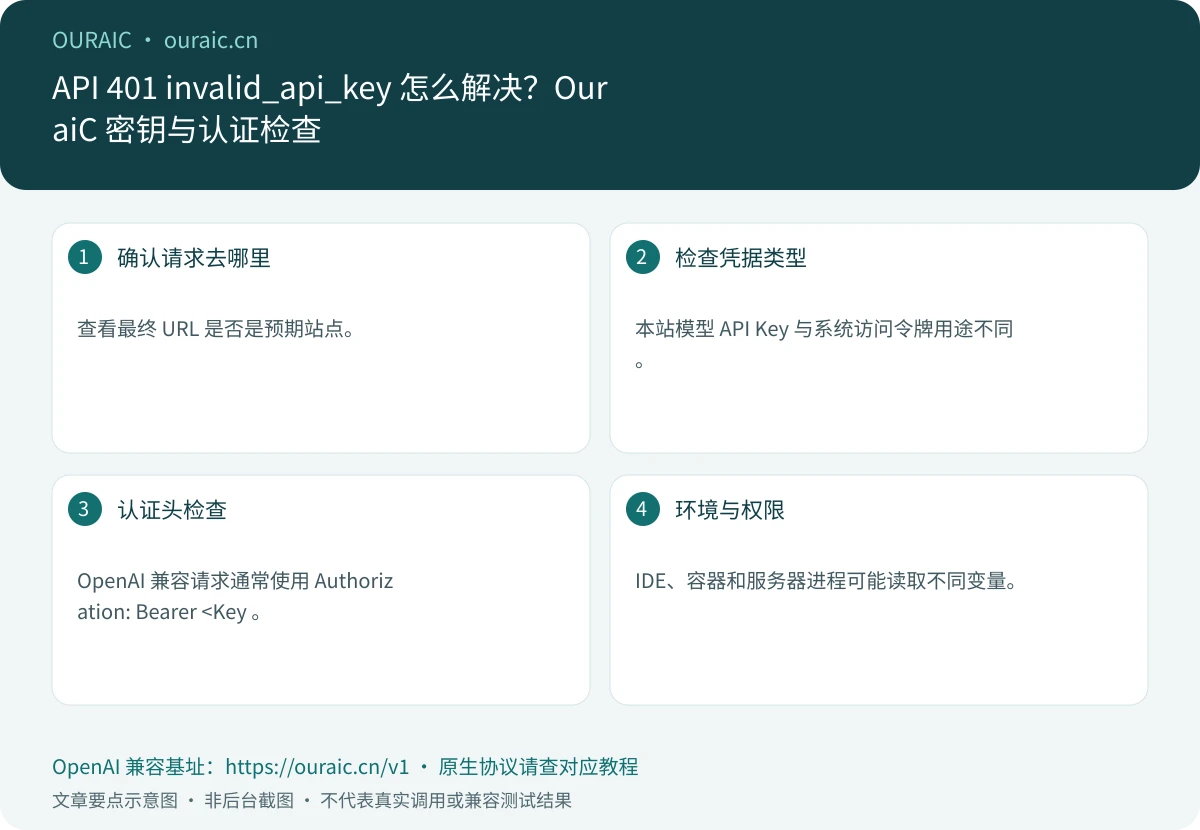
图:按本文操作要点制作的说明图,不是后台或调用成功截图。
确认请求去哪里
查看最终 URL 是否是预期站点。迁移应用只改地址、没有换 Key,或地址仍是旧服务,都会造成组合错误。
OpenAI 兼容聊天常用完整路径 https://ouraic.cn/v1/chat/completions,SDK 基址则是 /v1。按实际协议确认,不随意改路径解决认证。
检查凭据类型
本站模型 API Key 与系统访问令牌用途不同。用量查询可能需要系统令牌,但模型调用应使用相应 API Key。不要把登录 Cookie 放进模型认证字段。
检查 Key 是否复制完整、有首尾空格、已过期或被停用。Key 已泄露则先撤销,再生成专用新 Key。
认证头检查
OpenAI 兼容请求通常使用 Authorization: Bearer <Key>。SDK 会处理认证时,不要把 Bearer 文本也作为 Key 的一部分填进去。
通过反向代理或本地路由时,还要确认认证头被正确传递。调试只检查配置是否存在,不打印完整凭据。
环境与权限
IDE、容器和服务器进程可能读取不同变量。确认实际运行进程使用哪一套凭据。变量存在不等于值正确。
随后检查分组、模型限制与余额。不同服务可能用不同状态表达权限或额度问题,应结合错误正文判断。
最小验证
用同一 Key、同一模型发送短请求,不加特殊参数。记录状态码、请求 ID 与时间,再核对本站日志。成功后恢复业务参数,逐项测试。
不要把所有认证文件一起删除,也不要批量清空其他工具所需环境。只修改已确认冲突的来源。
求助资料
提供域名和路径、模型、分组、工具版本、时间与脱敏正文。删掉 Authorization、Cookie、完整 Key 和敏感输入。
若修复认证后变成模型不存在或渠道错误,说明进入了新的排查阶段,继续按错误类型处理。